Elektron Təhlükəsizlik Xidməti: "Dövlət qurumları adından kütləvi fişinq hücumları həyata keçirilib"

Xüsusi Rabitə və İnformasiya Təhlükəsizliyi Dövlət Xidmətinin Kompüter İnsidentlərinə Qarşı Mübarizə Mərkəzində aparılmış monitorinqlər və daxil olmuş insident bildirişləri əsasında "AzStateNet" şəbəkəsinə daxil olan müxtəlif dövlət qurumlarına aid elektron poçt ünvanlarını hədəf alan fişinq xarakterli kütləvi e-poçt kampaniyası müəyyən edilib.
Median.Az xəbər verir ki, bu barədə AZƏRTAC-a Elektron Təhlükəsizlik Xidmətindən (Milli CERT) bildirilib.
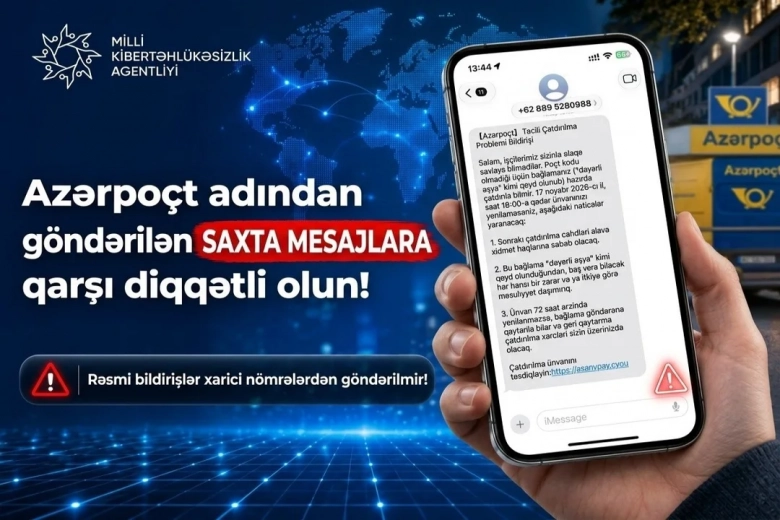
Məlumata əsasən, hücum ssenarisi vətəndaşlarda qorxu və təciliyyət hissi yaratmağa yönəlmiş sosial mühəndislik üsullarına əsaslanaraq, saxta bildirişlər və əlavə sənədlər vasitəsilə qurbanları müəyyən tələbləri yerinə yetirməyə sövq etmək məqsədi daşıyır.
Araşdırma zamanı müəyyən edilib ki, hücum ssenarisinin ilkin mərhələsində legitim təsir bağışlayan e-poçt ünvanından "Cinayət istintaqının zəruriliyi barədə bildiriş" başlıqlı məktub göndərilib, sonrakı mərhələdə isə qurbanla yazışma davam etdirilərək guya hüquqi məsuliyyət və maliyyə öhdəliyi yaradan tələblər irəli sürülüb. Təhlillər nəticəsində qeyd olunan kampaniyanın zərərli keçid və ya fayllardan daha çox psixoloji təzyiq, manipulyasiya və etibardan sui-istifadə elementləri üzərində qurulduğu müəyyən olunub.
Sözügedən insident üzrə detallı araşdırma mərkəzin Zərərvericilərin Tədqiqatı Laboratoriyası tərəfindən aparılıb.
"Bir daha vətəndaşlara tövsiyə olunur ki, bu tip hallarla qarşılaşdıqda təşvişə düşməsinlər, göndərilən elektron məktubların mənbəyini diqqətlə yoxlasınlar və şübhəli məzmunlu bildirişlərə dərhal cavab verməsinlər. Rəsmi qurumların adından göndərilən, hüquqi məsuliyyət, cərimə və ya təcili hərəkət tələbi yaradan mesajlara qarşı xüsusilə ehtiyatlı yanaşmaq, belə hallarda aidiyyəti qurumlarla birbaşa əlaqə saxlayaraq məlumatı dəqiqləşdirmək vacibdir. Eyni zamanda, şübhəli elektron məktublar və əlavələr aşkar edildiyi halda onların informasiya təhlükəsizliyi üzrə məsul şəxslərə və aidiyyəti qurumlara bildirilməsi kibertəhlükələrin qarşısının vaxtında alınması baxımından mühüm əhəmiyyət kəsb edir", - deyə ETX-nin məlumatında qeyd olunub.
Median.Az xəbər verir ki, bu barədə AZƏRTAC-a Elektron Təhlükəsizlik Xidmətindən (Milli CERT) bildirilib.
Məlumata əsasən, hücum ssenarisi vətəndaşlarda qorxu və təciliyyət hissi yaratmağa yönəlmiş sosial mühəndislik üsullarına əsaslanaraq, saxta bildirişlər və əlavə sənədlər vasitəsilə qurbanları müəyyən tələbləri yerinə yetirməyə sövq etmək məqsədi daşıyır.
Araşdırma zamanı müəyyən edilib ki, hücum ssenarisinin ilkin mərhələsində legitim təsir bağışlayan e-poçt ünvanından "Cinayət istintaqının zəruriliyi barədə bildiriş" başlıqlı məktub göndərilib, sonrakı mərhələdə isə qurbanla yazışma davam etdirilərək guya hüquqi məsuliyyət və maliyyə öhdəliyi yaradan tələblər irəli sürülüb. Təhlillər nəticəsində qeyd olunan kampaniyanın zərərli keçid və ya fayllardan daha çox psixoloji təzyiq, manipulyasiya və etibardan sui-istifadə elementləri üzərində qurulduğu müəyyən olunub.
Sözügedən insident üzrə detallı araşdırma mərkəzin Zərərvericilərin Tədqiqatı Laboratoriyası tərəfindən aparılıb.
"Bir daha vətəndaşlara tövsiyə olunur ki, bu tip hallarla qarşılaşdıqda təşvişə düşməsinlər, göndərilən elektron məktubların mənbəyini diqqətlə yoxlasınlar və şübhəli məzmunlu bildirişlərə dərhal cavab verməsinlər. Rəsmi qurumların adından göndərilən, hüquqi məsuliyyət, cərimə və ya təcili hərəkət tələbi yaradan mesajlara qarşı xüsusilə ehtiyatlı yanaşmaq, belə hallarda aidiyyəti qurumlarla birbaşa əlaqə saxlayaraq məlumatı dəqiqləşdirmək vacibdir. Eyni zamanda, şübhəli elektron məktublar və əlavələr aşkar edildiyi halda onların informasiya təhlükəsizliyi üzrə məsul şəxslərə və aidiyyəti qurumlara bildirilməsi kibertəhlükələrin qarşısının vaxtında alınması baxımından mühüm əhəmiyyət kəsb edir", - deyə ETX-nin məlumatında qeyd olunub.